بستن
0 محصول
مشاهده سبد خرید
 ertebat farnam
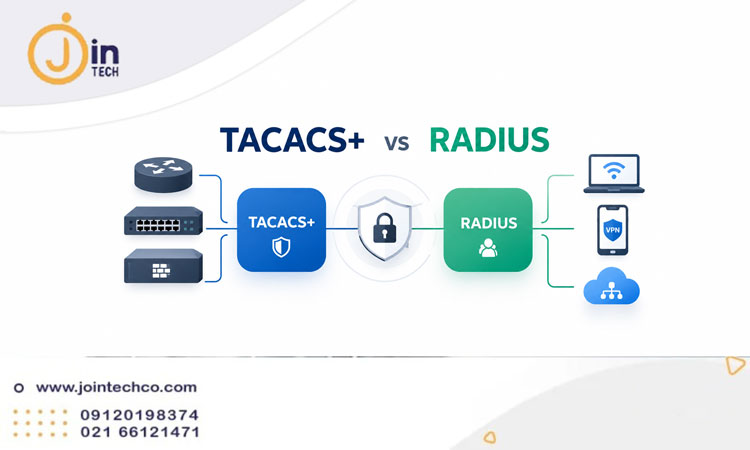
در بسیاری از شبکههای سازمانی، +TACACS و RADIUS هر دو بهعنوان راهکاری برای مدیریت دسترسی شناخته میشوند؛ اما کاربرد آنها دقیقاً یکسان نیست. یکی بیشتر در مدیریت تجهیزات شبکه و دسترسی ادمینها دیده میشود و دیگری در اتصال کاربران به شبکه و سرویسهای مختلف.
شناخت تفاوت این دو پروتکل زمانی اهمیت پیدا میکند که سازمان بخواهد برای یک سناریوی مشخص، راهکار مناسب را انتخاب کند. +TACACS و RADIUS از نظر کاربرد، نحوه ارتباط، مدل Authorization و شیوه ثبت فعالیتها تفاوتهایی دارند، که میتواند انتخاب نهایی را تغییر دهد.
+TACACS مخفف Terminal Access Controller Access-Control System Plus است و یک پروتکل AAA برای مدیریت متمرکز دسترسی به تجهیزاتی مانند روتر، سوئیچ و سایر تجهیزات شبکه محسوب میشود.
یکی از ویژگیهای مهم TACACS+، تفکیک Authentication، Authorization و Accounting در سطح پروتکل است. این ساختار بهویژه در مدیریت تجهیزات شبکه، امکان اعمال سیاستهای دقیقتر برای مجوزها و عملیات مدیریتی را فراهم میکند.
دو پروتکل در خانواده AAA قرار میگیرند، اما کاربرد غالب آنها متفاوت است.
|
ویژگی |
+TACACS |
RADIUS |
|
کاربرد اصلی |
مدیریت تجهیزات شبکه | دسترسی کاربران به شبکه و سرویسها |
| پروتکل انتقال | TCP |
UDP |
|
پورت استاندارد |
TCP 49 |
UDP 1812 برای Authentication و UDP 1813 برای Accounting |
|
ساختار AAA |
Authentication، Authorization و Accounting جدا از هم |
Authentication و Authorization در یک تراکنش Access-Request/Access-Accept یا Reject ارائه میشوند؛ Accounting جداگانه انجام میشود. |
|
کنترل دستورات |
مناسب برای کنترل دقیق دستورات |
برای Command Authorization طراحی نشده است |
|
کاربرد رایج |
Device Administration |
Network Access |
|
محیطهای رایج |
روتر، سوئیچ، فایروال |
Wi-Fi، VPN، کنترل دسترسی شبکه |
مهمترین تفاوت این دو پروتکل، نوع دسترسیای است که قرار است کنترل شود.
+TACACS عمدتاً برای Device Administration طراحی و استفاده میشود؛ یعنی کنترل دسترسی افرادی که تجهیزات شبکه را مدیریت میکنند. RFC 8907 نیز +TACACS را عمدتاً در همین حوزه معرفی میکند.
در مقابل، RADIUS بیشتر برای Network Access کاربرد دارد؛ یعنی احراز هویت کاربر برای دریافت دسترسی به یک سرویس یا شبکه، مانند اتصال به Wi-Fi سازمانی یا VPN.
هر دو پروتکل از مدل AAA یعنی Authentication، Authorization و Accounting پشتیبانی میکنند، اما +TACACS این سه بخش را بهصورت مجزا طراحی کرده است.
در +TACACS، جداسازی این فرآیندها برای سناریوهای مدیریت تجهیزات اهمیت زیادی دارد و امکان اعمال سیاستهای دقیق روی عملیات مختلف را فراهم میکند. RFC 8907 نیز این جداسازی را یکی از عناصر کلیدی طراحی +TACACS میداند.
در RADIUS، اطلاعات مربوط به Authentication و Authorization معمولاً در قالب پیامهای Access-Request و Access-Accept/Reject منتقل میشوند؛ در حالی که +TACACS این دو فرآیند را در قالب سرویسهای مجزای پروتکل تعریف میکند.
یکی از مهمترین دلایل استفاده از +TACACS برای مدیریت تجهیزات، امکان کنترل دقیقتر عملیات مدیریتی است.
در محیطهایی که +TACACS برای Device Administration استفاده میشود، میتوان سیاستهای Authorization را تا سطح دستورات مدیریت کرد. برای مثال، میتوان مشخص کرد یک گروه از کاربران فقط امکان اجرای دستورات مشاهدهای داشته باشند و گروه دیگری مجوز تغییر Configuration را دریافت کنند.
این سطح از کنترل، +TACACS را برای مدیریت دسترسی ادمینها به تجهیزات شبکه مناسبتر میکند.
یکی دیگر از تفاوتهای معماری این دو پروتکل، نحوه حفاظت از اطلاعات منتقلشده در ارتباط است.
در +TACACS، بخشهای پروتکل با استفاده از یک Shared Secret میان Client و Server محافظت میشوند؛ با این حال، RFC 8907 برای Authentication، Authorization و Accounting استفاده از یک انتقال امن را نیز توصیه میکند. در RADIUS سنتی، مدل حفاظت از اطلاعات متفاوت است و برای حفاظت از فیلدهای مشخصی مانند رمز عبور طراحی شده است.
بنابراین بهتر است بهجای عبارت ساده +TACACS امنتر از RADIUS است، گفته شود که مدل حفاظت و معماری امنیتی آنها متفاوت است و باید با توجه به نسخه پروتکل و نحوه پیادهسازی بررسی شود.
هر دو پروتکل قابلیت Accounting دارند، اما نوع اطلاعات ثبتشده معمولاً با سناریوی استفاده آنها مرتبط است. در TACACS+، Accounting میتواند برای ثبت عملیات و Sessionهای مدیریتی روی تجهیزات به کار رود؛ در RADIUS، Accounting بیشتر برای ثبت اطلاعات Session و استفاده از سرویسهای Network Access کاربرد دارد.
اگر هدف اصلی، مدیریت متمرکز دسترسی ادمینها به تجهیزات شبکه باشد، TACACS+ انتخاب مناسبی است؛ بهخصوص زمانی که کنترل دقیق Authorization و عملیات مدیریتی اهمیت داشته باشد.
اگر هدف، احراز هویت کاربران برای دسترسی به Wi-Fi، VPN یا سایر سرویسهای Network Access باشد، RADIUS معمولاً انتخاب رایجتری است.
در یک زیرساخت بزرگ حتی ممکن است هر دو پروتکل در کنار یکدیگر استفاده شوند؛ RADIUS برای Network Access و +TACACS برای Device Administration.