بستن
0 محصول
مشاهده سبد خرید
 ertebat farnam
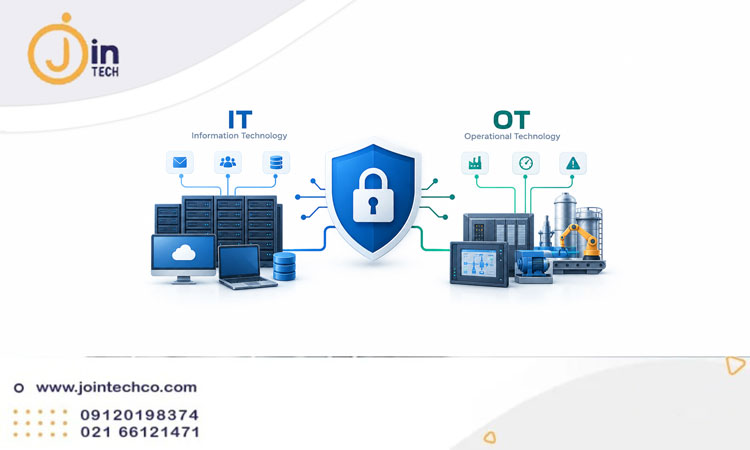
در بسیاری از سازمانها، شبکه فناوری اطلاعات (IT) و شبکه فناوری عملیاتی (OT) دیگر کاملاً از یکدیگر جدا نیستند. سیستمهای صنعتی ممکن است برای تبادل دادههای عملیاتی، دریافت یا ارسال اطلاعات، دسترسی راه دور پیمانکاران و ارتباط با برخی سامانههای سازمانی، به بخشهایی از زیرساخت IT متصل شوند.
این اتصال از نظر عملیاتی مزایایی دارد، اما یک مسئله امنیتی مهم ایجاد میکند: اگر مهاجم ابتدا به شبکه IT نفوذ کند، آیا میتواند از همین مسیر به شبکه OT برسد؟
IT (Information Technology) به زیرساختهایی گفته میشود که برای پردازش، ذخیره و انتقال اطلاعات سازمان استفاده میشوند؛ مانند کامپیوترهای کاربران، سرورها، سرویسهای ایمیل، Active Directory، پایگاههای داده و نرمافزارهای سازمانی.
در مقابل، OT (Operational Technology) مجموعه سیستمها و تجهیزاتی است که مستقیماً عملیات فیزیکی یا صنعتی را پایش و کنترل میکنند. PLC، HMI، SCADA، RTU، سنسورها و برخی تجهیزات کنترل صنعتی نمونههایی از اجزای محیط OT هستند.
تفاوت اصلی فقط در نوع تجهیزات نیست؛ اولویتهای امنیتی این دو محیط نیز میتواند متفاوت باشد.
در IT معمولاً محرمانگی، یکپارچگی و دسترسپذیری اطلاعات اهمیت زیادی دارد. اما در OT، حفظ ایمنی، پایداری و تداوم فرآیند عملیاتی میتواند اولویت بسیار بالاتری داشته باشد. یک تغییر نادرست در سیستم صنعتی ممکن است فقط باعث از دست رفتن یک فایل نشود، بلکه روی یک فرآیند فیزیکی تأثیر بگذارد.
به همین دلیل، نمیتوان امنیت OT را صرفاً با کپی کردن سیاستهای امنیتی شبکه IT پیادهسازی کرد.
مشکل زمانی ایجاد میشود که مسیر ارتباطی میان IT و OT بیش از نیاز واقعی باز باشد یا بهدرستی کنترل نشود.
فرض کنید یک مهاجم از طریق یک ایمیل فیشینگ، سیستم یکی از کاربران شبکه سازمان را آلوده کند. اگر شبکه IT و OT بدون مرزبندی مناسب به یکدیگر متصل باشند، مهاجم ممکن است پس از ایجاد دسترسی اولیه، به دنبال سیستمها و سرویسهایی بگردد که مسیر ورود بیشتری به سمت محیط صنعتی در اختیارش قرار میدهند.
در این وضعیت، نفوذ اولیه به IT الزاماً به معنی نفوذ مستقیم به OT نیست؛ اما نبود مرزهای امنیتی مناسب میتواند حرکت جانبی (Lateral Movement) را آسانتر کند.
بنابراین سؤال مهم این نیست که:
«آیا IT و OT به هم متصل هستند؟»
بلکه باید پرسید:
«چه سیستمهایی، از چه مسیری و با چه پروتکلهایی اجازه ارتباط میان IT و OT را دارند؟»
محیط OT میتواند با مجموعهای از تهدیدهای شناختهشده مواجه شود، اما برخی ریسکها به دلیل ماهیت صنعتی این شبکه اهمیت بیشتری دارند.
اگر مهاجم به بخشی از شبکه دسترسی پیدا کند، ممکن است تلاش کند از ارتباطات موجود برای رسیدن به سایر بخشهای شبکه استفاده کند. در معماریهای IT/OT، نبود مرزهای مناسب میتواند مسیر حرکت مهاجم به سمت داراییهای صنعتی را بازتر کند.
باجافزار فقط یک مسئله مربوط به فایلهای کاربران نیست. اگر زیرساختهای IT و OT به یکدیگر وابستگی داشته باشند، اختلال در IT میتواند روی عملیات صنعتی نیز اثر بگذارد.
برخی محیطهای صنعتی برای سالها با تجهیزات و نرمافزارهایی کار میکنند که چرخه عمر طولانی دارند. بهروزرسانی یا جایگزینی چنین تجهیزاتی همیشه ساده نیست، زیرا تغییرات میتواند روی فرآیند تولید یا پایداری سیستم اثر بگذارد.
در چنین شرایطی، کنترلهای شبکهای مانند Segmentation، Firewall و Monitoring اهمیت بیشتری پیدا میکنند.
پیمانکاران، تیمهای پشتیبانی یا مهندسان ممکن است برای مدیریت تجهیزات صنعتی به دسترسی از راه دور نیاز داشته باشند. اگر این دسترسی بدون محدودیت زمانی، احراز هویت قوی و کنترل مسیر ارتباطی انجام شود، یک نقطه ورود بالقوه برای مهاجم ایجاد میشود.
هر سرویس، پورت یا پروتکل اضافه در محیط OT میتواند سطح حمله را افزایش دهد. بنابراین باید مشخص باشد هر ارتباط دقیقاً برای چه کاری لازم است و چه تجهیزاتی باید بتوانند با یکدیگر ارتباط برقرار کنند.
6. داراییهای ناشناخته در شبکه OT
همه تجهیزات متصل به شبکه OT لزوماً بهدرستی شناسایی و مستندسازی نشدهاند. وجود یک دستگاه ناشناخته، سیستم قدیمی یا تجهیزی که بدون هماهنگی به شبکه متصل شده است، میتواند ارزیابی سطح حمله و کنترل ارتباطات را دشوارتر کند.
به همین دلیل، Asset Inventory و شناخت ارتباطات میان تجهیزات، یکی از پایههای مهم امنیت OT است.
در شبکه IT معمولاً فرآیند Patch کردن سیستمعامل و نرمافزارها سادهتر و انعطافپذیرتر است؛ اما در محیط OT، اعمال یک تغییر ممکن است نیازمند تست، هماهنگی با تیم عملیاتی و بررسی تأثیر آن بر فرآیند صنعتی باشد.
برای مثال، یک تجهیز صنعتی ممکن است به نرمافزار یا Firmware خاصی وابسته باشد و تغییر نسخه آن بدون تست قبلی باعث اختلال در فرآیند شود.
از طرف دیگر، در شبکه OT معمولاً باید امنیت در کنار Availability و Safety بررسی شود.
بنابراین رویکرد امنیتی OT بیشتر بر این موارد تأکید میکند:
Network Segmentation یکی از مهمترین کنترلها برای کاهش ریسک ارتباط IT و OT است.
هدف Segmentation این نیست که فقط یک VLAN جدید بسازیم. هدف اصلی، ایجاد مرزهای امنیتی و کنترل جریان ارتباطات میان بخشهایی است که نباید آزادانه با یکدیگر ارتباط داشته باشند.
یک معماری میتواند به شکل کلی شامل این بخشها باشد:
Internet → Firewall → IT Network → OT DMZ → OT Network → Industrial Systems
در چنین معماری، ارتباط میان هر بخش باید بر اساس نیاز واقعی تعریف شود.
برای مثال، اگر یک سرور مشخص در IT فقط باید اطلاعات خاصی را از یک سیستم OT دریافت کند، لازم نیست کل شبکه IT امکان ارتباط آزاد با شبکه OT را داشته باشد.
OT DMZ یک لایه میانی میان شبکه سازمانی و محیط صنعتی ایجاد میکند تا سیستمهایی که نیاز به تبادل اطلاعات دارند، مستقیماً به شبکه حساس OT متصل نباشند.
برای نمونه، یک Historian یا سرویس واسط میتواند در معماری مناسب بهعنوان نقطه کنترلشده تبادل داده قرار بگیرد.
قرار گرفتن یک سیستم در DMZ به این معنی نیست که آن سیستم بهطور خودکار قابل اعتماد است؛ ارتباطات آن نیز باید بر اساس نیاز مشخص، با Policy مناسب کنترل و پایش شوند.
فایروال در معماری OT/IT نقش مهمی در کنترل ارتباط میان Zoneها دارد.
به جای اینکه سیاست به شکل «اجازه ارتباط شبکه IT با شبکه OT» تعریف شود، بهتر است ارتباطها بر اساس نیاز واقعی محدود شوند.
برای مثال:
|
مبدأ |
مقصد | سرویس | وضعیت |
|
IT Server |
OT Historian | سرویس موردنیاز | مجاز |
| User VLAN | PLC Network | ارتباط مستقیم |
مسدود |
|
Vendor VPN |
Engineering Server | دسترسی مشخص | مجاز با کنترل |
| Internet | PLC | ارتباط مستقیم |
مسدود |
| OT Network | Internet | ارتباط غیرضروری |
مسدود |
این رویکرد به Deny by Default نزدیک است؛ یعنی ارتباطها در حالت پیشفرض مجاز نیستند و فقط مسیرهای موردنیاز در Policy تعریف میشوند.
یکی از چالشهای محیط OT، دسترسی افراد خارج از تیم داخلی است؛ برای مثال شرکت سازنده یک دستگاه ممکن است برای عیبیابی به سیستم مهندسی دسترسی داشته باشد.
این دسترسی نباید به معنای دسترسی آزاد به کل شبکه OT باشد.
یک معماری کنترلشده میتواند شامل موارد زیر باشد:
همچنین بهتر است حسابهای مدیریتی IT و OT بدون دلیل عملیاتی معتبر کاملاً به یکدیگر وابسته نباشند.
در OT فقط دانستن اینکه «چه دستگاههایی در شبکه وجود دارند» کافی نیست. باید مشخص شود چه ارتباطاتی در حالت عادی اتفاق میافتند.
برای این کار میتوان یک Baseline از رفتار شبکه ایجاد کرد؛ برای مثال:
برای مثال، اگر یک PLC معمولاً در الگوی ارتباطی مشخصی با HMI یا سیستم کنترل مربوط به خود فعالیت کند، تغییر ناگهانی در مقصد ارتباط، Protocol مورد استفاده یا الگوی ترافیک میتواند یک Event قابل بررسی برای تیم امنیت باشد.
فرض کنیم یک کارخانه دارای دو محیط اصلی است:
شبکه IT: سیستمهای کارکنان، سرورها و سرویسهای سازمانی
شبکه OT: شامل PLCها، HMIها، SCADA و تجهیزات کنترل فرآیند
یکی از سیستمهای کاربر در شبکه IT از طریق یک حمله فیشینگ آلوده میشود و مهاجم به آن دسترسی پیدا میکند. در مرحله بعد، مهاجم تلاش میکند ساختار شبکه و سیستمهای قابل دسترسی را شناسایی کند.
اگر مسیرهای ارتباطی میان IT و OT بدون کنترل مناسب تعریف شده باشند، مهاجم ممکن است بتواند از برخی سیستمهای واسط یا سرویسهای قابل دسترسی برای نزدیک شدن به محیط OT استفاده کند.
حالا همان سناریو را در یک معماری Segmented در نظر بگیریم. ارتباط مستقیم User Network با شبکه OT وجود ندارد و مسیرهای بین Zoneها توسط Firewall کنترل میشوند. سیستمهای موردنیاز برای تبادل اطلاعات نیز در یک OT DMZ قرار گرفتهاند و فقط ارتباطهای مشخص اجازه عبور دارند.
در این شرایط، حتی اگر سیستم کاربر در IT به خطر افتاده باشد، مهاجم نمیتواند صرفاً با استفاده از همان دسترسی اولیه به تجهیزات صنعتی دسترسی پیدا کند و باید از موانع و Policyهای امنیتی بیشتری عبور کند.
هدف معماری امن IT/OT دقیقاً همین است: یک نفوذ در یک بخش از شبکه، بهصورت خودکار به دسترسی گسترده در بخش دیگر تبدیل نشود.