بستن
0 محصول
مشاهده سبد خرید
 ertebat farnam
نکته مهم درباره تهدید داخلی این است که بسیاری از تهدیدهای امنیتی الزاماً از یک مهاجم ناشناس در بیرون سازمان شروع نمیشوند. گاهی فرد یا حسابی که از قبل به شبکه و سامانههای سازمان دسترسی دارد، میتواند از همین دسترسی برای سرقت اطلاعات، ایجاد اختلال یا عبور از کنترلهای امنیتی استفاده کند.
از طرف دیگر، Insider Threat فقط به یک کارمند مخرب محدود نمیشود. یک کاربر بیاحتیاط، پیمانکار یا حتی یک حساب کاربری بهخطرافتاده نیز میتواند رفتارهایی ایجاد کند که امنیت سازمان را تحت تأثیر قرار دهد. به همین دلیل، شناخت الگوی فعالیت کاربران و تشخیص تغییرات غیرعادی در رفتار آنها اهمیت زیادی دارد.
تهدید داخلی به خطری گفته میشود که از سوی فرد یا حسابی با دسترسی مجاز یا دانش داخلی درباره سازمان ایجاد میشود. این تهدید میتواند از سوی کارمند، پیمانکار، مدیر، کاربر دارای دسترسی ویژه یا حتی حسابی ایجاد شود که اعتبارنامه آن در اختیار مهاجم قرار گرفته است.
اما برای تیم امنیت، تشخیص Insider Threat از روی عنوان شغلی فرد امکانپذیر نیست. آنچه اهمیت دارد، رفتار، نوع دسترسی، دارایی هدف و تغییرات غیرعادی در فعالیت کاربر است.
برای مثال، کاربری که همیشه فقط به چند سرور مشخص دسترسی دارد، ناگهان شروع به مشاهده تعداد زیادی از سرورهای خارج از محدوده کاری خود میکند. این رفتار بهتنهایی اثباتکننده یک حمله نیست، اما میتواند دلیلی برای بررسی بیشتر باشد.
تهدید داخلی فقط به کارکنان رسمی سازمان محدود نمیشود. هر فرد یا حسابی که به منابع سازمان دسترسی مجاز داشته باشد، بسته به سطح دسترسی و نحوه استفاده از آن، میتواند در ایجاد این ریسک نقش داشته باشد:
بنابراین، مشاهده یک Login معتبر لزوماً به معنی حضور واقعی همان کاربر پشت سیستم نیست.
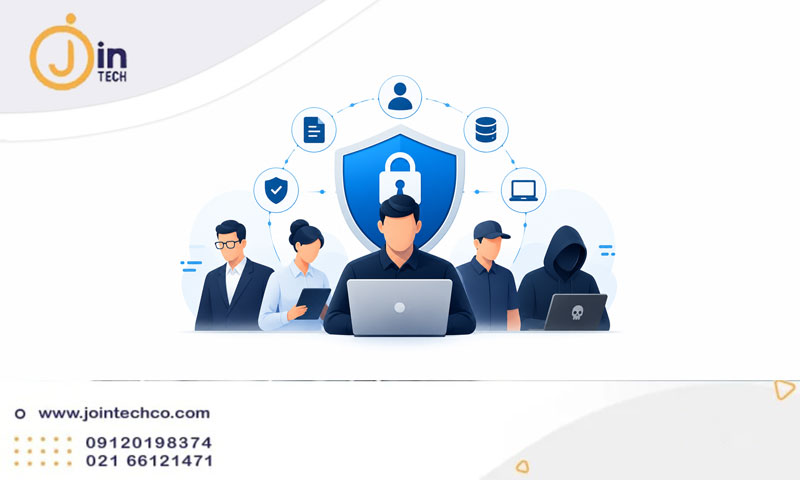
تشخیص Insider Threat از این جهت دشوار است که فعالیت اولیه کاربر ممکن است کاملاً مجاز به نظر برسد. کاربر با حساب واقعی خود وارد میشود، به منابعی دسترسی دارد که برای او مجاز هستند و ممکن است از ابزارهای رسمی سازمان استفاده کند.
ریسک معمولاً زمانی آشکارتر میشود که الگوی رفتاری کاربر تغییر کند؛ برای مثال، دسترسی به منابع خارج از محدوده کاری، فعالیت در زمان یا دستگاه غیرمعمول یا انتقال حجم غیرمنتظرهای از داده.
بنابراین، تیم امنیت نباید فقط به یک رویداد منفرد نگاه کند؛ بلکه باید ارتباط میان چند فعالیت و تغییر آنها نسبت به رفتار معمول کاربر را بررسی کند.
هیچ رفتاری به تنهایی نشان دهنده تهدید داخلی نیست. با این حال، تغییرات معنادار در الگوی فعالیت یک کاربر میتواند یک Signal برای بررسی بیشتر باشد.
۱. دسترسی غیرعادی به منابع خارج از محدوده کاری
اگر کاربری که معمولاً با مجموعه مشخصی از سیستمها کار میکند، ناگهان برای دسترسی به سرورها، Shareها یا پایگاههای داده خارج از محدوده وظایف خود تلاش کند، این تغییر میتواند نیازمند بررسی باشد.
۲. افزایش غیرعادی حجم داده
دریافت یا انتقال حجم زیادی از اطلاعات، بهخصوص زمانی که با الگوی کاری معمول کاربر سازگار نیست، میتواند یک نشانه قابل بررسی باشد.
۳. ورود از دستگاه، موقعیت یا زمان غیرمعمول
ورود یک حساب از دستگاه ناشناخته، موقعیت غیرمعمول یا ساعاتی که فعالیت کاربر در آن زمان سابقه نداشته است، در کنار سایر Signalها میتواند اهمیت پیدا کند.
۴. استفاده غیرمنتظره از حسابهای Privileged
فعالیت غیرمعمول یک حساب مدیریتی اهمیت بیشتری دارد؛ زیرا چنین حسابی در صورت سوءاستفاده میتواند دسترسی گستردهتری به منابع حساس ایجاد کند.
User and Entity Behavior Analytics یا UEBA یکی از فناوریهایی است که برای شناسایی تغییرات غیرعادی در رفتار کاربران و موجودیتهای شبکه استفاده میشود.
UEBA ابتدا با بررسی فعالیتهای گذشته، یک Baseline از رفتار معمول کاربر یا Entity ایجاد میکند. سپس فعالیتهای جدید را با این الگو مقایسه میکند تا انحرافهای قابل توجه را شناسایی کند.
برای مثال، تغییر همزمان در دستگاه مورد استفاده، ساعات فعالیت، تعداد منابع مورد دسترسی یا حجم انتقال داده میتواند یک Anomaly ایجاد کند.
فرآیند را میتوان بهصورت ساده اینگونه در نظر گرفت:
جمعآوری داده → ایجاد Baseline → تشخیص انحراف → ایجاد Alert → بررسی توسط تیم امنیت
نکته مهم این است که Anomaly به معنی حمله قطعی نیست. یک رفتار غیرعادی ممکن است به دلیل تغییر وظایف، پروژه جدید یا یک فعالیت کاری legitimate ایجاد شده باشد؛ بنابراین Alert باید توسط تیم امنیت بررسی شود.
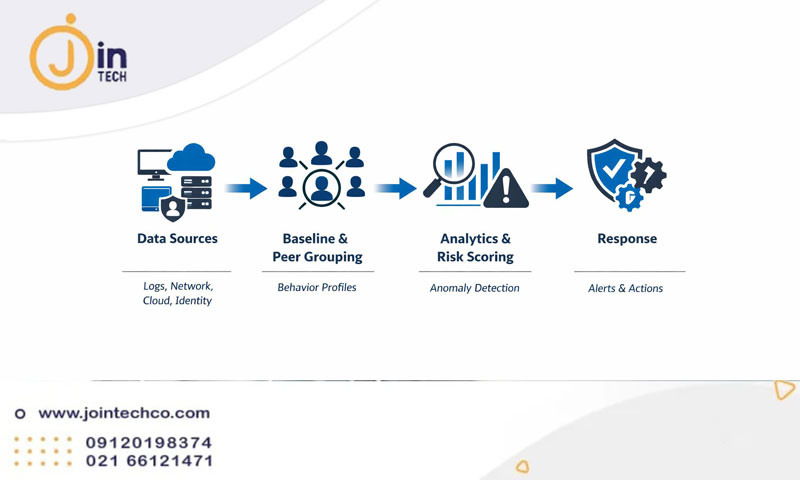
UEBA معمولاً زمانی ارزش بیشتری پیدا میکند که داده کافی برای تحلیل رفتار در اختیار آن قرار گیرد. SIEM میتواند نقش مهمی داشته باشد.
SIEM میتواند رویدادها و لاگهای منابع مختلف را جمعآوری و برای تحلیل در اختیار تیم امنیت قرار دهد؛ برای مثال:
ارزش SIEM زمانی بیشتر مشخص میشود که چند رویداد پراکنده در کنار یکدیگر قرار بگیرند. برای مثال، Login غیرمعمول، فعالیت VPN، دسترسی به یک Server حساس و انتقال داده ممکن است هرکدام بهتنهایی عادی به نظر برسند؛ اما ارتباط زمانی آنها میتواند یک الگوی قابل بررسی ایجاد کند.
به این ترتیب، SIEM فقط محل مشاهده لاگها نیست؛ بلکه به تیم امنیت کمک میکند زنجیرهای از فعالیتهای مرتبط را بررسی کند.
خیر. Anomaly فقط یک Signal برای بررسی است و به تنهایی وقوع حمله را ثابت نمیکند.
ممکن است کاربر به دلیل تغییر سمت، پروژه جدید یا یک وظیفه موقت، برای مدتی رفتاری متفاوت از گذشته داشته باشد. بنابراین تیم امنیت باید Alert را بررسی و شواهد مرتبط را کنار هم قرار دهد.
فرآیند بررسی را میتوان به شکل زیر در نظر گرفت:
Alert → Triage → Investigation → تصمیمگیری → Response
در این مرحله، هدف این نیست که صرفاً یک کاربر بهعنوان «تهدید» شناسایی شود؛ بلکه باید مشخص شود آیا فعالیت مشاهدهشده یک رفتار کاری مشروع، خطای انسانی، حساب بهخطرافتاده یا فعالیت مخرب است.
همچنین در طراحی برنامه Insider Threat، ملاحظات حریم خصوصی، الزامات حقوقی و نحوه استفاده از دادههای مربوط به فعالیت کاربران باید در نظر گرفته شود.
هدف، حذف اعتماد به کاربران نیست؛ هدف این است که اعتماد به یک کاربر به معنی دسترسی نامحدود نباشد.
چند کنترل مهم در این زمینه عبارتاند از:
۱. محدود کردن دسترسی بر اساس نیاز واقعی
کاربر باید فقط به منابعی دسترسی داشته باشد که برای انجام وظایفش نیاز دارد.
۲. کنترل دسترسی کاربران و دستگاهها
NAC میتواند برای کنترل ورود کاربران و دستگاهها به شبکه و اعمال Policyهای دسترسی مورد استفاده قرار گیرد.
۳. محافظت از حسابهای Privileged
حسابهای مدیریتی باید با کنترلهای قویتر، ثبت فعالیت و نظارت دقیقتری مدیریت شوند؛ زیرا سوءاستفاده از چنین حسابهایی میتواند اثر گستردهتری داشته باشد.
۴. ثبت و تحلیل فعالیتها
بدون لاگ مناسب، تشخیص اینکه چه کسی، چه زمانی و به چه سیستمی دسترسی داشته دشوار میشود.
به همین دلیل، ثبت Loginها، فعالیتهای مدیریتی، دسترسی به دادههای حساس و ارتباطات مهم شبکه باید بخشی از معماری نظارتی سازمان باشد.
۵. کنترل دسترسی پیمانکاران و کاربران راه دور
دسترسی پیمانکار نباید صرفاً به دلیل نیاز موقت، دائمی و گسترده باقی بماند.
دسترسی باید تا حد امکان به کاربر، سیستم مقصد، زمان و فعالیت موردنیاز محدود شود و فعالیت Session نیز قابل ثبت و بررسی باشد.
۶. استفاده از MFA
اگر اعتبارنامه یک کاربر سرقت شود، داشتن یک عامل احراز هویت اضافه میتواند احتمال سوءاستفاده موفق از حساب را کاهش دهد.
MFA بهتنهایی Insider Threat را حل نمیکند، اما میتواند در برابر بخشی از سناریوهای Compromised Account یک لایه دفاعی اضافه ایجاد کند.
در معماری سنتی، ممکن است ورود کاربر به شبکه سازمانی اعتماد بیشتری ایجاد کند؛ اما در رویکرد Zero Trust، صرف حضور کاربر در شبکه به معنی دسترسی آزاد به منابع نیست.
بنابراین Zero Trust را نباید راهکار مستقیمی برای تشخیص تهدید داخلی دانست؛ بلکه یکی از معماریهایی است که میتواند دامنه دسترسی و اثر احتمالی یک حساب مورد سوءاستفاده را کاهش دهد.
فرض کنیم یک کارمند واحد مالی به چند Server و Share مشخص دسترسی دارد و معمولاً در ساعات کاری از یک دستگاه سازمانی فعالیت میکند.
یک روز، همان حساب از دستگاهی جدید وارد شبکه میشود. سپس به چند منبع خارج از محدوده کاری خود دسترسی پیدا میکند و حجم بیشتری از داده نسبت به الگوی معمول دریافت میکند.
در این مرحله، هیچکدام از این رویدادها بهتنهایی اثباتکننده یک حمله نیستند. اما کنار هم قرار گرفتن آنها میتواند یک الگوی غیرعادی ایجاد کند.
SIEM رویدادهای Login، VPN، دسترسی به منابع و فعالیتهای مرتبط را در کنار یکدیگر قرار میدهد و UEBA نیز انحراف رفتار حساب را نسبت به Baseline شناسایی میکند.
پس از ایجاد Alert، تیم امنیت فعالیتهای مرتبط را بررسی میکند. اگر مشخص شود حساب کاربری به خطر افتاده یا فعالیت مخربی در جریان است، میتوان اقداماتی مانند محدود کردن Session، تغییر اعتبارنامه، مسدود کردن دسترسی و بررسی Endpoint را انجام داد.
این سناریو نشان میدهد که تشخیص Insider Threat معمولاً از یک رویداد منفرد شروع نمیشود؛ بلکه از ارتباط چند Signal و بررسی تغییر رفتار نسبت به الگوی معمول شکل میگیرد.
برای کاهش ریسک تهدید داخلی، سازمان میتواند این موارد را بررسی کند:
خیر. کنترل دسترسی مشخص میکند چه کسی به چه منبعی دسترسی دارد؛ اما به تنهایی مشخص نمیکند کاربر پس از دریافت مجوز، چگونه از آن استفاده میکند.
به همین دلیل، مقابله با Insider Threat به ترکیبی از چند لایه نیاز دارد:
Identity & Access Control + Logging + Monitoring + Behavioral Analytics + Incident Response
در این مدل، کنترل دسترسی دامنه فعالیت کاربر را محدود میکند، Logging شواهد فعالیت را ثبت میکند، UEBA تغییرات رفتاری را مشخص میکند و تیم امنیت با Investigation و Response به فعالیت مشکوک رسیدگی میکند.
جمعبندی
Insider Threat فقط به کارمند مخرب محدود نمیشود. کاربر بیاحتیاط، پیمانکار، حساب Privileged یا حتی یک حساب کاربری بهخطرافتاده میتواند از دسترسی معتبر برای ایجاد ریسک امنیتی استفاده کند.
به همین دلیل، سازمان باید علاوه بر کنترل دسترسی، توانایی ثبت، تحلیل و تشخیص تغییرات رفتاری را نیز داشته باشد. ترکیب کنترل دسترسی با SIEM، UEBA، MFA و یک فرآیند مشخص برای Investigation و Incident Response میتواند به شناسایی زودتر فعالیتهای مشکوک و محدود کردن دامنه اثر آنها کمک کند.